AI 监管正在变成一个运营问题
欧盟《人工智能法案》表明,AI 治理正在从原则走向文档、控制、透明度和日常运营。
AI 监管不再只是一个关于模型是否安全、是否有偏见、是否透明的哲学辩论。它正在变成一个运营问题。企业将需要资产清单、风险分类、文档记录、监控、事件处理流程,以及一个无聊但重要的问题的清晰答案:这个系统由谁负责?
欧盟的《人工智能法案》是最清晰的例子。它按风险对 AI 系统分类,禁止某些用途,对高风险系统施加义务,并为许多 AI 应用增加透明度责任。无论人们对欧盟的做法持何种看法,它都已经改变了对话。AI 治理正在从幻灯片演示进入合规工作。
风险分类把伦理变成工作流
《人工智能法案》的重要特征不只是它的法律文本,而是它强制形成的管理习惯。团队必须对系统进行分类。他们必须知道一个工具是通用模型、高风险应用、有限风险界面,还是被禁止的东西。
这种分类工作听起来枯燥,但它改变了产品开发。一个团队不能简单地把模型加进工作流就称之为创新。它必须问:
- 这个系统决定或影响了什么?
- 如果它出错,谁会受到影响?
- 有没有有意义的人类参与?
- 有什么文档能证明这个系统经过了测试?
- 用户会被告知什么?
换句话说,AI 监管把「负责任的 AI」从一句价值观声明变成了一个流程。
最难的是持续跟进
AI 系统不会静止不动。模型会变,提示词会变,数据会变,产品界面会变,用户行为也会变。一个在某种情境下低风险的系统,一旦被嵌入就业、教育、信贷、健康、公共服务或警务场景,就可能变成高风险。
这意味着治理不可能是一次性的上线检查清单。它必须是持续性的。模型卡、日志、人工审查政策、升级路径和更新审查,都成为软件生命周期的一部分。
这对许多组织来说会很不舒服,因为 AI 的采用往往是随意发生的。团队先拿工具做实验,之后才考虑治理问题。监管把顺序颠倒了过来。
合规要么拖慢 AI,要么让它更好用
有一种对 AI 监管的犬儒式理解:公司把每一条规则都当作文书工作。那会是浪费。好的合规可以让 AI 系统更好用,因为它划清了边界。
用户不需要完美的技术解释。他们需要实用的透明度:这是 AI 生成的吗?它是在给建议还是在做决定?我能申诉吗?我能看到理由吗?有人能审查它吗?
对公司的价值是类似的。清晰的内部规则能减少混乱。它们防止团队构建重复的系统、使用不安全的数据,或者在没人能解释失败的情况下部署模型。
我的看法
AI 监管的下一阶段将奖励那些把治理当作基础设施来对待的组织。赢家不会是 AI 原则页面写得最长的公司。而是那些知道自己 AI 系统在哪里、每个系统做什么、以及如何停止或纠正它们的公司。
这不像模型演示那样光鲜。但它正是「AI 作为一项功能」与「AI 作为社会中可靠的一部分」之间的区别。
来源
Claude Sonnet 5来了:AI模型竞争开始拼默认入口
从"谁的模型更强",到"谁成为每天打开的AI工作入口"
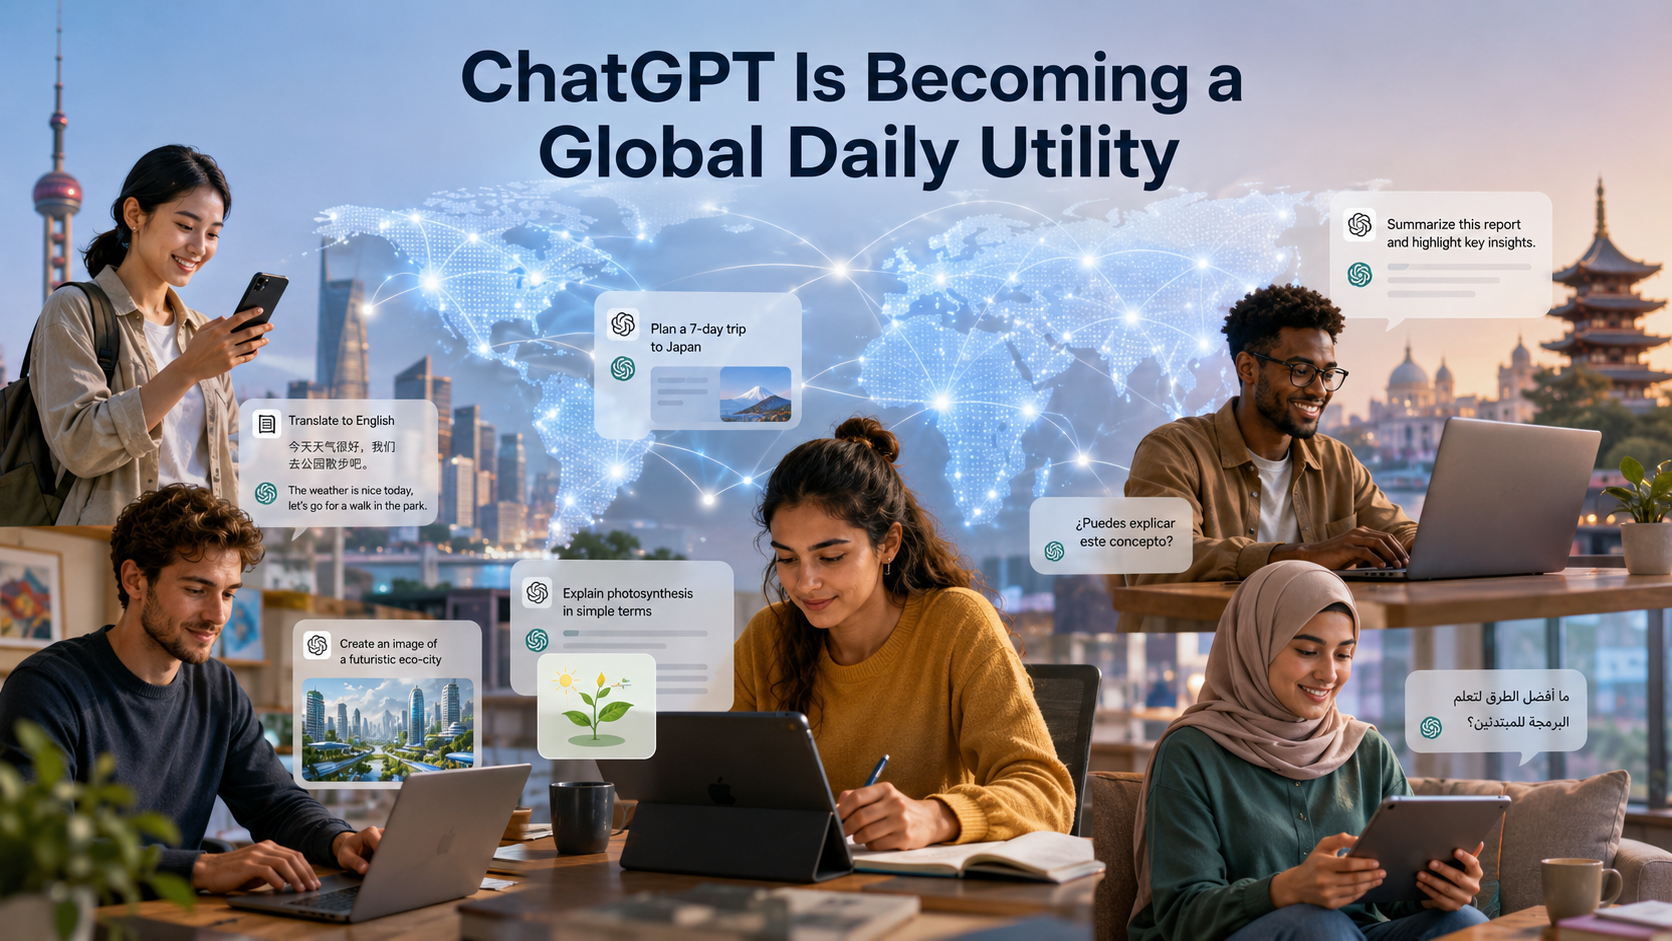
ChatGPT 普及趋势显示:AI 正成为全球日常基础工具
OpenAI 数据显示,用户注册六个月后每天发送的消息增加 50%,非英语使用者已占活跃用户多数,每位用户尝试的不同用途数量翻了一番——这些信号表明,ChatGPT 正从新奇的聊天机器人转变为全球日常基础工具。
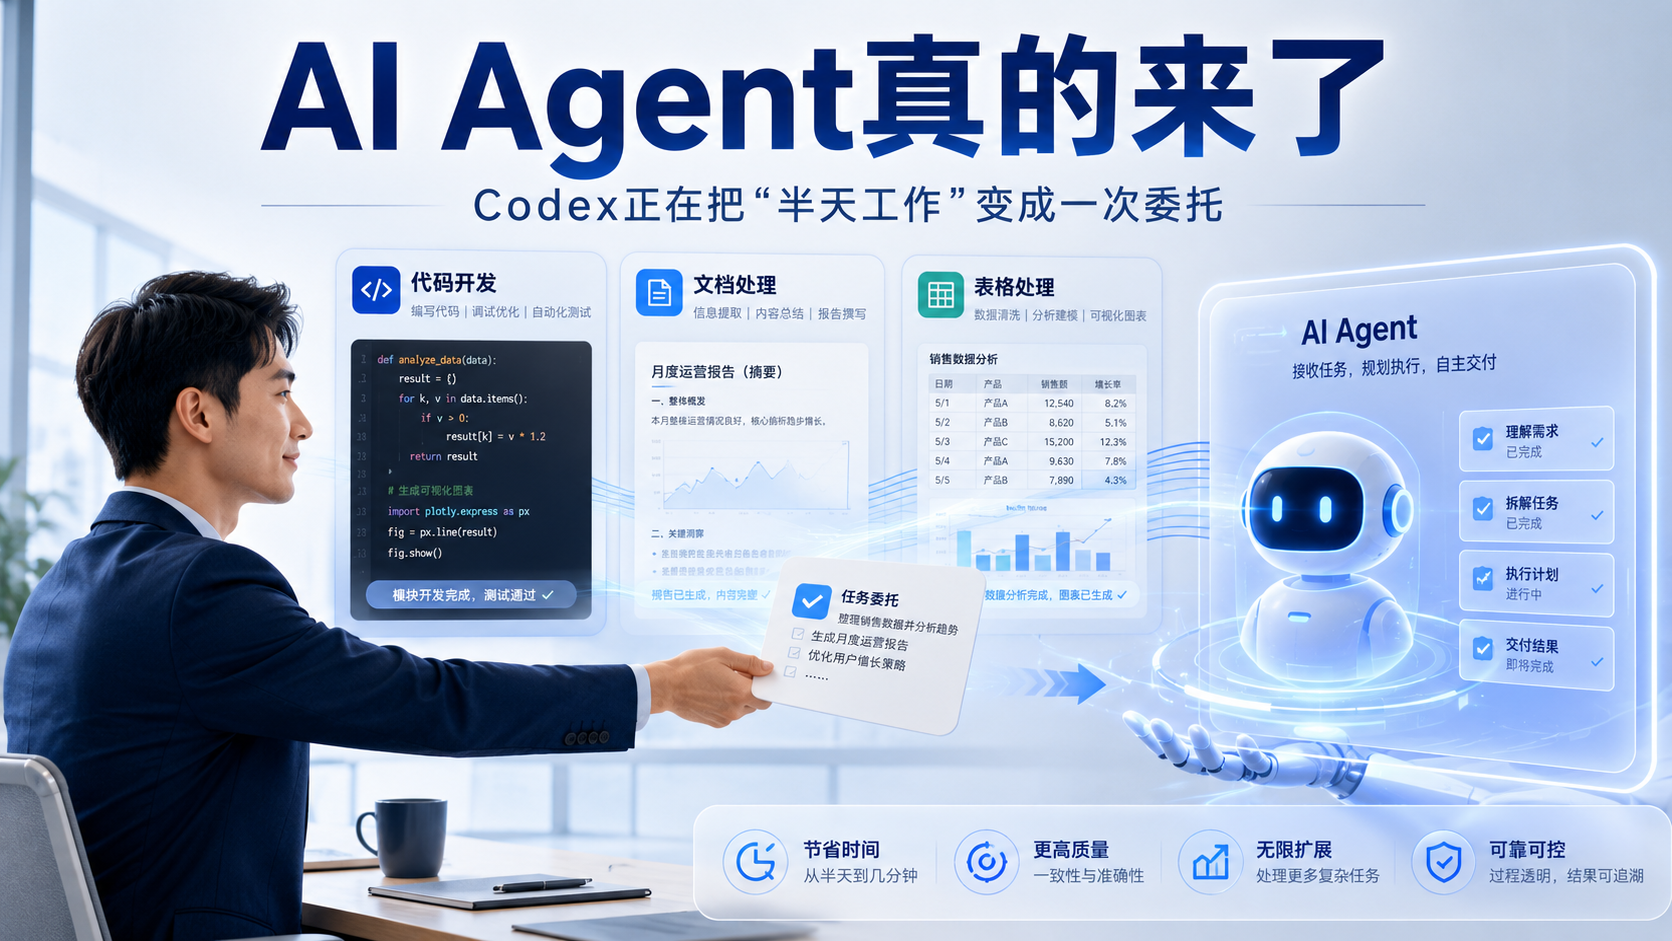
AI 智能体正在从聊天走向委派工作
OpenAI 的研究显示,80.6% 的 Codex 用户已经委派过超过 30 分钟人类工作量级的任务。AI 作为聊天机器人的时代正在让位于 AI 作为委派工作者,其影响远不止软件工程。